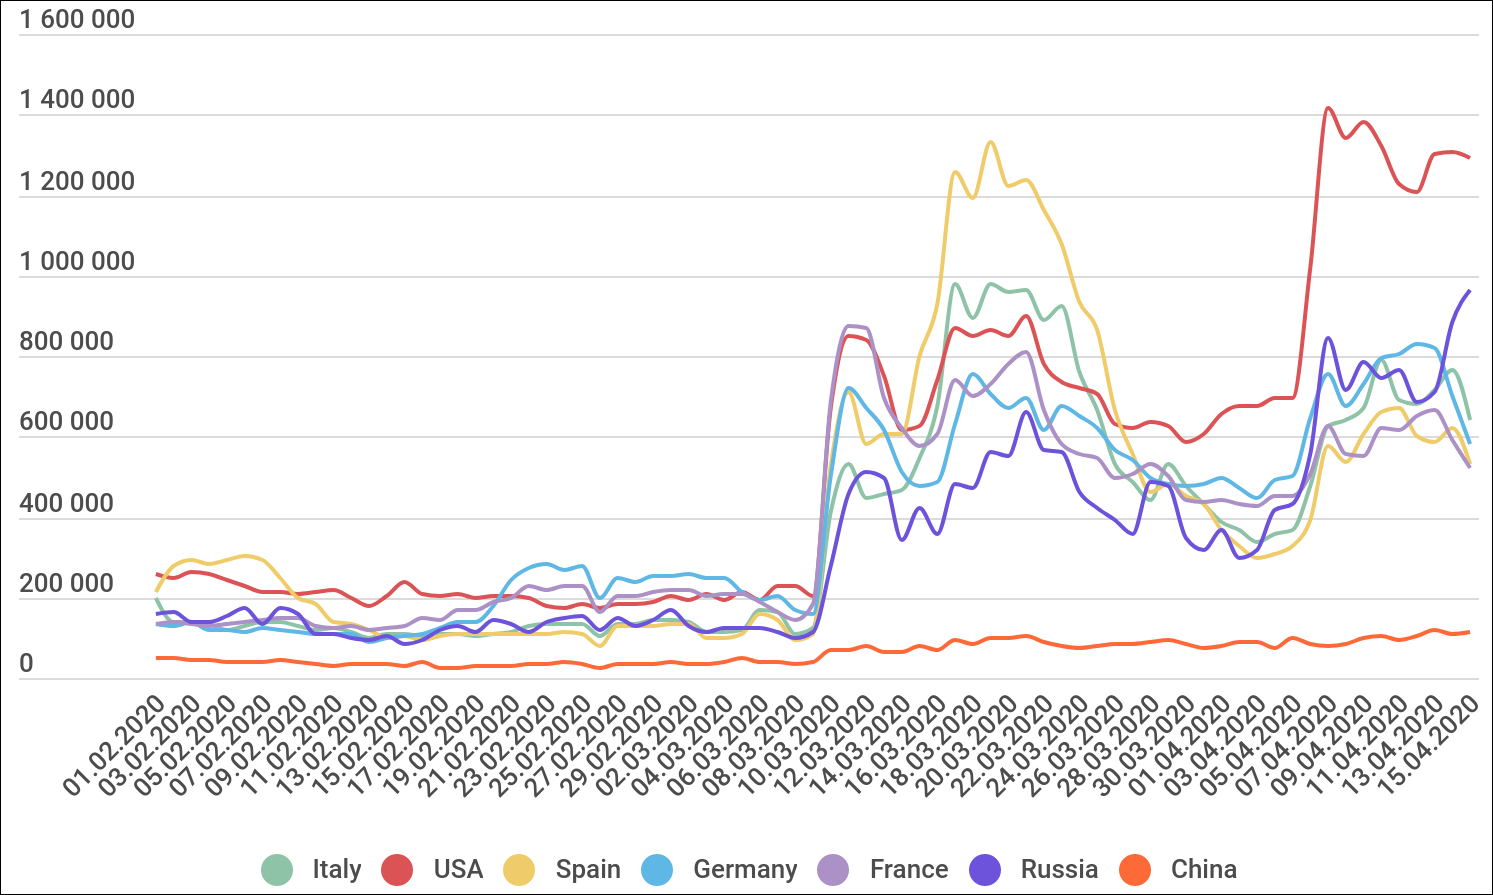
Рекорден ръст на brute-force атаките през RDP протокола се наблюдава в периода на извънредното положение, предизвикано от пандемията на COVID-19, показват данните на Kaspersky.
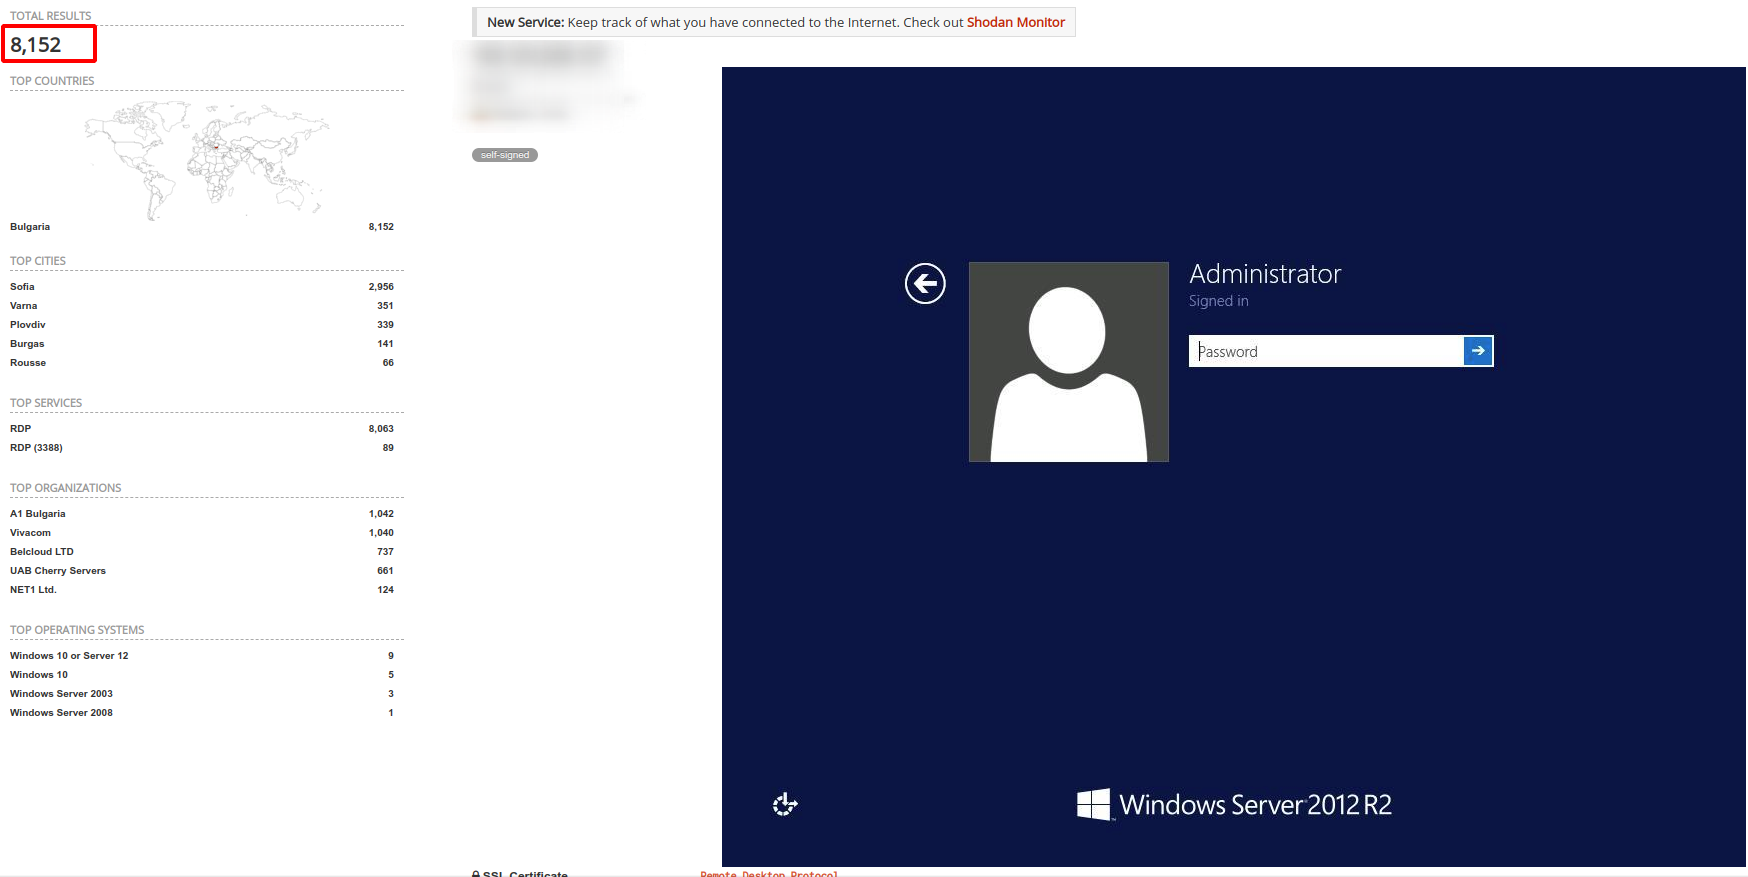
Хакерите се опитват да разбият паролите и да достъпят дистанционно Windows машини, за които е отворен протокола на Microsoft за отдалечен достъп. Методът на атака не е нов и вече сме писали за него (вижте повече тук). Пандемията за пореден път доказва, защо протоколът не трябва да се оставя открит за свободен достъп.