Как работи атаката? Вижте технически анализ тук.
Поредната масова атака от името на български банки се разразява през последните дни. Целта е позната - кражба на потребителски имена и пароли за електронно банкиране на потенциалните жертви.
# Сред засегнатите имена са Първа Инвестиционна Банка, Централна Кооперативна Банка и Д Банк

Христо Ласков работи помежду технологиите, дизайна, бизнеса, сигурността и комуникациите. Създава, разглобява и се опитва да разбере защо нещата работят.
Как работи атаката? Вижте технически анализ тук.
Поредната масова атака от името на български банки се разразява през последните дни. Целта е позната - кражба на потребителски имена и пароли за електронно банкиране на потенциалните жертви.
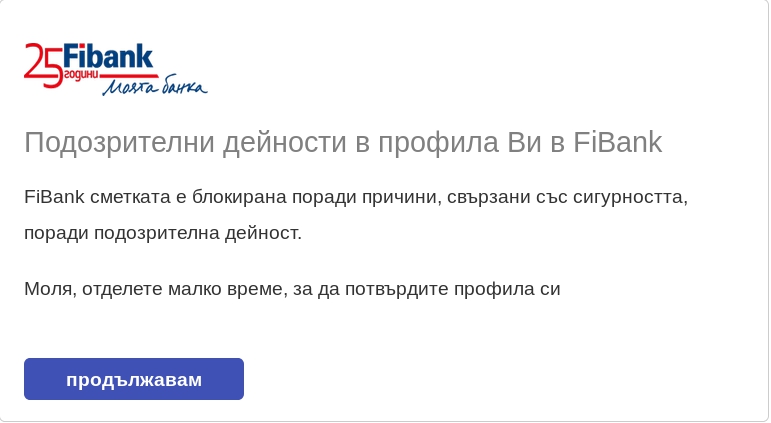
Сред банките, от чието име се разпращат фалшиви писма, са Първа Инвестиционна Банка и Централна Кооперативна Банка.
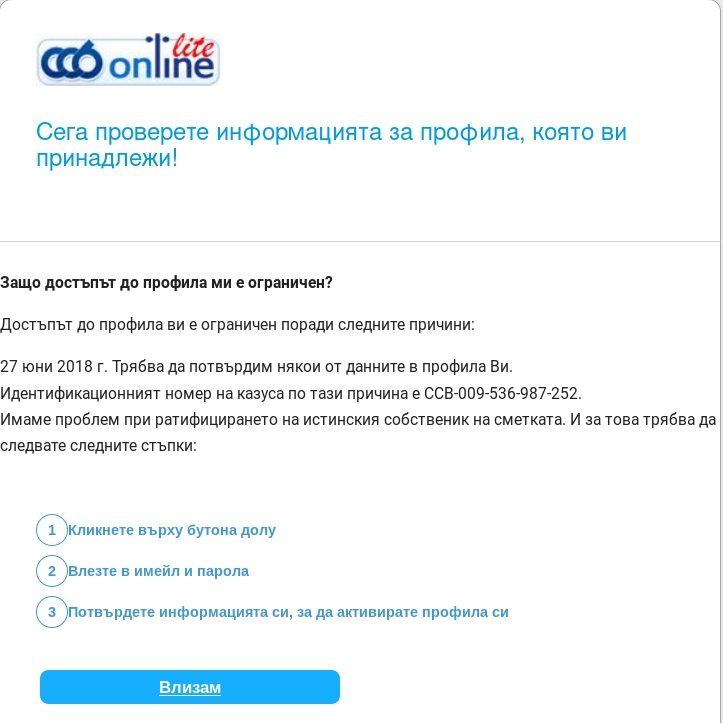
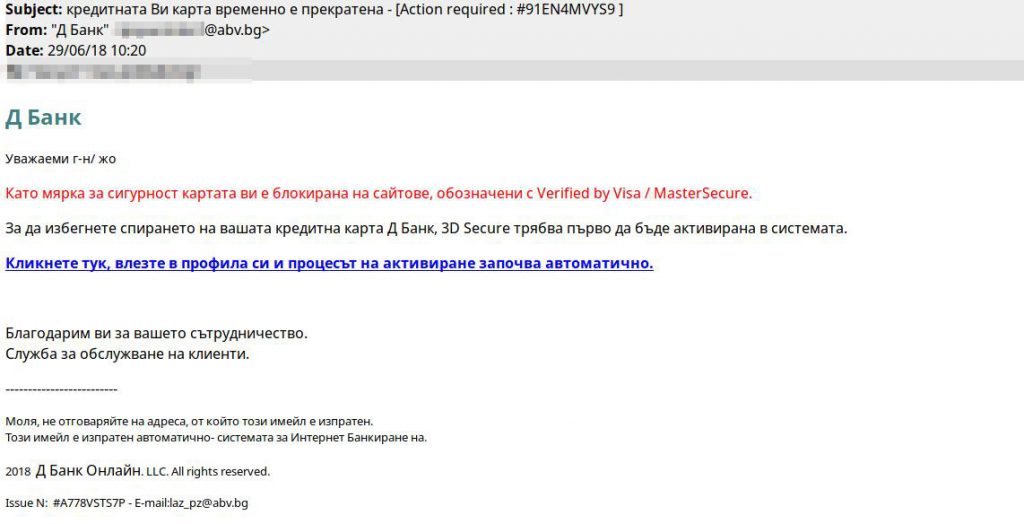
И двете атаки действат по познат сценарий - потребителите получават мейл, в който се съдържа фалшиво предупреждение за спиране на достъп до сметката на жертвата. В случая - от името на ПИБ се разпространява предупреждение за подозрителна активност в профила на потребителя, които са довели до блокиране на сметката. При ЦКБ посочената причина за ограничен достъп е необходимост от потвърждаване на данните в профила.
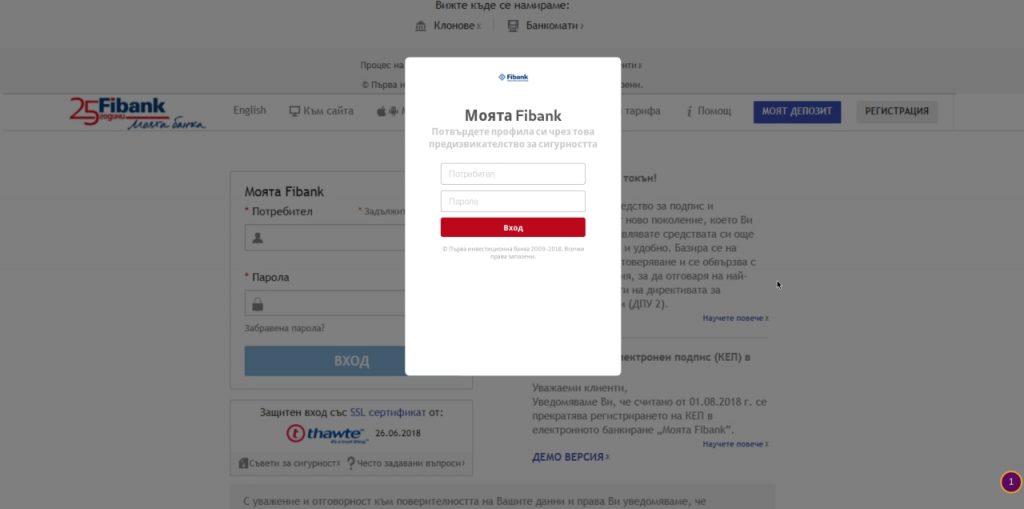
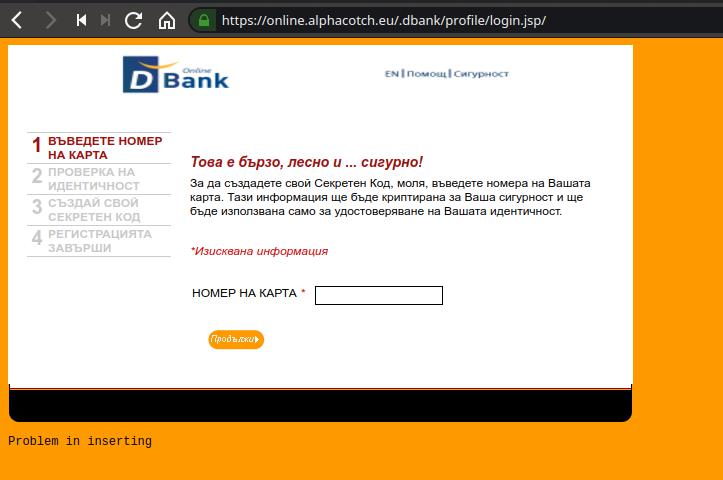
И в двата случая потребителите са пренасочвани към фалшиви страници, в които трябва да въведат потребителското име и паролата за достъп до електронното банкиране на съответната банка. Страниците са много близки копия на оригиналите, за да заблудят потенциалните жертви.
И двете банки предупреждават потребителите си за разразилата се атака. В официалните си позиции, те коментират, че не биха изпратили мейли, в които да искат допълнителна информация от потребителите си след клик на линк.
Не предоставяйте Ваши лични данни и информация, свързана с достъпа ви до интернет банкирането, вашата банкова сметка и карта. Паролите за достъп са конфиденциални и винаги са известни само и единствено на вас. Тази информация не е необходима на Банката и няма да бъде поискана от вас. официална позиция на ПИБ
Поредната фишинг атака най-вероятно няма да е и последната.
Основното правило, което трябват да спазват потребителите в тази ситуация, е да действат с повишено внимание. Банката ви няма да поиска от вас да потвърдите информация в профила си просто така, с изпратен имейл. Сериозно действие като спиране на достъп до блокиране на сметката ви ще се случи след потвърждение за подозрителната активност от ваша страна, обикновено - след потвърждаване на това по телефонно обаждане.
Други основни съвети, които да спазвате:
Return-Path: <[email protected]>Оттук става ясно, че съобщението няма нищо общо с ПИБ и идва от чуждестранен мейл сървър. Тъй като този атрибут също може да бъде подправен. Нека продължим да анализираме. Преглеждайки съобщението по-надолу, се натъкваме на следния ред.
Received: from pfadis-neckarau.de (pfadis-neckarau.de [188.40.49.183])Той ни показва и IP адреса на сървъра от, който идва мейл съобщението. При проверка на отворените портове
25/tcp open smtp Postfix smtpd
80/tcp open http Apache httpd 2.4.10
443/tcp open ssl/http Apache httpd 2.4.10
Става ясно, че върху този сървъра работи мейл сървър, както и уеб сървър, на който е хоствано уеб приложение. Връщайки се малко по-нагоре в нашия анализ, забелязваме че съобщението идва от потербител www-data. Читателите, които имат опит в администрацията на *nix базирани системи и хостваните на тях сървъри, знаят че това е потребителя, в контекста на който работи уеб сървъра.
Досещате ли се вече какъв е вектора на атака?
Нека анализираме още малко, за да разберем защо мейлите са минали Spam проверката на повечето Spam филтри.
При проверка на мейл сървъра в blacklist на основните доставчици.
https://mxtoolbox.com/SuperTool.aspx?action=mx:pfadis-neckarau.de&run=toolpageВиждаме, че това е съвсем легитимен сървър, който минава "почти" всички тестове и няма проблем да изпраща съобщения.
Накратко, компрометирано уеб приложение в контекста на което, е получен достъп до уеб сървъра. Дали атакуващите имат shell достъп до самия сървър или използват компрометирана форма за разпространение на съобщение не е обект на нашия анализ.
При всички положения това е ярък пример колко опасно може да бъде едно не добре написано уеб приложение и какви вреди може да донесе потребителите както от страна на собственика на приложението, така и на останалите участници в интернет.