Към съдържанието

СуперХостинг.БГ съобщи за неоторизиран достъп и ресетна клиентските пароли

# Компанията съобщава за отстранена уязвимост във вътрешна система, свързана с клиентските профили. Към момента няма индикации за изтичане данни на хостнати сайтове

Христо Ласков

Христо Ласков работи помежду технологиите, дизайна, бизнеса, сигурността и комуникациите. Създава, разглобява и се опитва да разбере защо нещата работят.

Обновено

СуперХостинг.БГ съобщи за неоторизиран достъп до своя вътрешна система и превантивно нулира паролите за клиентските акаунти. Според уведомлението от техническата поддръжка уязвимостта е открита и отстранена, а към момента компанията няма индикации за изтичане на клиентски данни.

Проблемът е свързан с информацията в клиентските профили: имена, имейл адреси, телефонни номера и данни за фактуриране, включително адрес, ЕГН/ЕИК и контактно лице. Паролите се съхраняват в хеширан вид. Компанията заявява, че хостинг услугите като сайтове, електронна поща, бази данни и файлове не са засегнати.
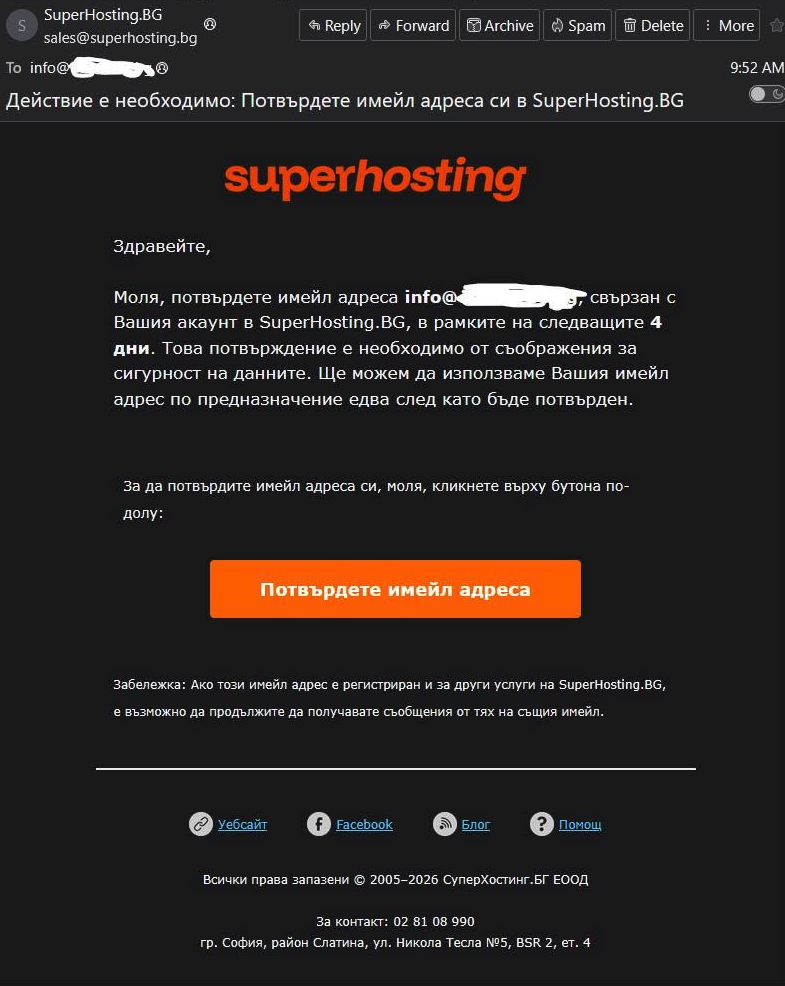
СуперХостинг.БГ е подменила всички системни пароли и ключове за достъп и е уведомила Комисията за защита на личните данни (КЗЛД) и CERT Bulgaria. Екипът продължава да наблюдава системите в реално време.

Ако сте клиент:

  • задайте нова парола чрез „Забравена парола“, като отворите директно my.superhosting.bg;

  • сменете същата парола и в други услуги, ако сте я използвали повторно;

  • включете двуфакторна автентикация;

  • внимавайте за — компанията предупреждава, че не иска пароли, кодове или данни от карта по имейл или телефон.

По-рано през деня в различни Facebook групи се появиха и предупреждения за подобни фишинг атаки, очаквайте да зачестят след открития лийк:

Още за Инциденти