Обновено на: 18 януари 2019 г., 8:15 ч.
Фишинг атака от името на CEZ България, разпространяваща фалшива „фактура“ от името на електроразпределителното дружество, е засечена сред български потребители. Атаката е особено добре изпълнена, тъй като времето на изпращане съвпада с изпращането на истинските фактури от страна на CEZ.
Според официалното съобщение на компанията, писмото имитира фактура за потребителска сметка от дружеството в .7z формат (който съдържа вирус) и линк, който води към фалшива форма за логин в системата на CEZ. От компанията (а и ние) съветват потребителите да не отварят съобщението и да го изтрият веднага.
Текстът на писмото е:

Уважаеми Господине / Госпожо,
В прикачен файл Ви изпращаме Вашата нова фактура от ЧЕЗ Електро България АД. Моля, потвърдете получаване на настоящото съобщение като кликнете тук.
Спестете време и платете сметката си към ЧЕЗ чрез електронно банкиране, предлагано от Вашата банка или онлайн на www.ePay.bg.
Това е автоматично генерирано съобщение, моля, не отговаряйте на този имейл!
За връзка с нас: информационна линия 0700 10 010, www.cez.bg, info@cezelectro.bg
При клик на линка се отваря страница с домейн, който няма общо с CEZ, на който е отбелязано, че мнимата сметка трябва да бъде погасена до 1 февруари 2019 г.
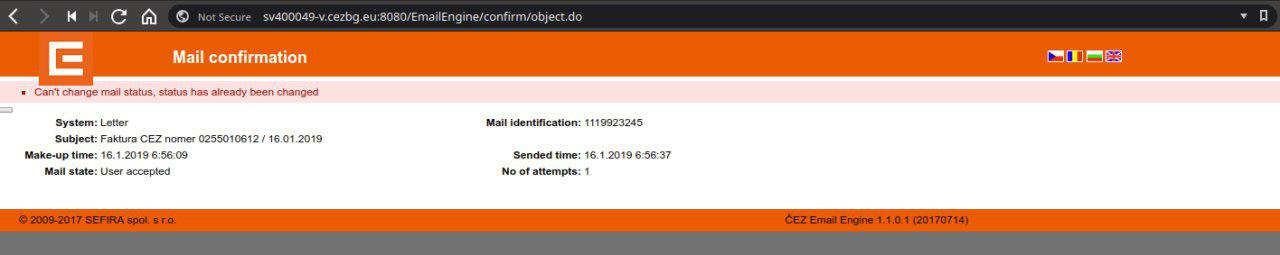
При стартиране, прикачения файл се опитва да свали троянец, който стартира ransomware.
Как да разпознаете фишинга от CEZ:
- Файловият формат. От CEZ изрично уточняват, че изпращат фактури само в PDF формат
- Линкът, към който води мейла, е различен от сайта на компанията – bg. Ако искате да видите електронната си фактура, може да използвате логин формата на сайта – без да кликате по линкове в електронната си поща
Вижте още съвети как да разпознаете фишинг атака тук
От CEZ добавят, че лични данни не са били достъпвани или копирани от сървърите на дружеството от трети страни.
-
-
-
-
-